
Dünyanın farklı ülkelerinde kamu kurumları ve internet siteleri, ciddi bir siber güvenlik tehdidi nedeniyle bazı hizmetlerini kapatıyor.
Sorunun kaynağı, internetin en yaygın kullanılan programlama dillerinden PHP'de bulunan iki güvenlik açığı.
Bu açıklar, bilgisayar korsanlarının internet sitelerinin kontrolünü ele geçirmesine, bilgi çalmasına veya sistemlere zararlı yazılımlar yüklemesine yol açabilir.
Finlandiya hükümeti kamuya açık internet hizmetlerini geçici olarak durdurdu. Hollanda'nın siber güvenlik kurumu ve parlamentosunun alt kanadına ait internet siteleri de erişime kapandı.
Çevrimiçi ansiklopedi Wikipedia’nın bazı bölümlerine erişimde sorunlar yaşanırken İngiltere merkezli kamu yayın kuruluşu BBC'nin bazı programlarına ait internet sayfalarına da erişilemiyor.
Kurumların büyük bölümü olası saldırıları önlemek amacıyla sistemlerini kapatıyor.
PHP nedir?
PHP, internet sitelerinin arka planında çalışan bir programlama dili.
Bir haber sitesinde yazıların yüklenmesi, kullanıcıların hesaplarına giriş yapması veya bir alışveriş sitesinde siparişlerin işlenmesi gibi pek çok işlemde kullanılabiliyor.
Dünyada milyonlarca internet sitesinin kurulmasını ve yönetilmesini sağlayan WordPress de PHP kullanıyor. Bu nedenle PHP'de bulunan bir güvenlik açığı, aynı yazılımı kullanan binlerce farklı internet sitesini etkileyebilir.
Son keşfedilen açıklar oldukça ciddi.
Bilgisayar korsanları bu açıklardan yararlanarak bazı internet sitelerinin bağlı olduğu sunuculara, yani sitelerin verilerini saklayan ve işlemlerini gerçekleştiren bilgisayarlara uzaktan müdahale edebilir.
Bu da kullanıcı bilgilerinin çalınmasından internet sitelerinin tamamen devre dışı bırakılmasına kadar pek çok riski beraberinde getiriyor.
Güvenlik açıklarını yapay zekâ buldu
Güvenlik açıklarını, ABD merkezli iki siber güvenlik şirketi Calif ve Wiz keşfetti. Her iki şirket de yazılımlardaki güvenlik sorunlarını tespit etmek üzerine çalışıyor.
Calif'in araştırmacıları, ChatGPT'yi geliştiren ABD merkezli yapay zeka şirketi OpenAI'ın Patch the Planet adlı programından yararlandı.
Haziran 2026'da başlatılan programda, yapay zeka kullanılarak yazılımlardaki güvenlik açıkları araştırılıyor. Bulunan hatalar uzmanlar tarafından inceleniyor ve yazılımı geliştiren ekiplere bildiriliyor.
Calif'in araştırmacılarından Ryan Austin de ağustos ayında PHP'yi incelerken on yılı aşkın süredir fark edilmeyen iki ciddi güvenlik açığı buldu.
Austin, yapay zeka yardımıyla bu açıkların nasıl kullanılabileceğini de test etti. Bazı sistemlerde yalnızca birkaç saniye içinde sunuculara uzaktan müdahale edilebildiğini gösterdi.
PHP2Shell adı verilen açıklar, PHP'nin bilgisayar belleğini kullanma biçimindeki hatalardan kaynaklanıyor.
Calif, 11 Ağustos'ta durumu PHP'nin geliştirilmesinde görev alan ekibe bildirdi.
Ancak güncelleme henüz tamamlanmadan, 20 Ekim'de açıkların ayrıntıları sosyal medyaya sızdı. Böylece bilgisayar korsanlarının da bu hatalardan yararlanabileceği endişesi büyüdü.
Bunun üzerine PHP geliştiricileri, 21 Ekim'de güvenlik güncellemesini planlanandan önce yayımladı.
İnternetin yüzde 70'i tehlikede mi?
Siber güvenlik şirketi Wiz, internetin yaklaşık yüzde 70'inin bu açıklardan etkilenebileceğini tahmin ediyor. Ancak BBC bu oranı bağımsız olarak doğrulayamadı.
PHP'yi geliştiren ve destekleyen PHP Foundation'a göre açıklar, yazılımın neredeyse her işlemde kullanılan temel bölümlerinde bulunuyor. Bu nedenle açıkları kapatmak da oldukça zor. Yapılacak değişikliklerin başka sistemlerin çalışmasını bozmaması gerekiyor.
Asıl sorun ise güvenlik açıklarının artık bilgisayar korsanları tarafından da biliniyor olması. Henüz güncellenmemiş internet siteleri saldırıya açık. Üstelik yapay zekâ araçları, bu açıkları kullanabilecek yöntemlerin geliştirilmesini de hızlandırabiliyor.
22 Ekim'de BBC'de yayınlanan habere göre, siber güvenlik şirketi Sophos'un uzmanlarından Don Smith, PHP'deki açıkların bilgisayar korsanlarının öncelikli hedeflerinden biri olabileceği uyarısında bulundu.
Smith'e göre yalnızca güvenlik güncellemesini yüklemek yeterli değil. Kurumların PHP kullanan bütün sistemlerini belirlemesi ve daha önce bir saldırı yaşanıp yaşanmadığını kontrol etmesi gerekiyor.
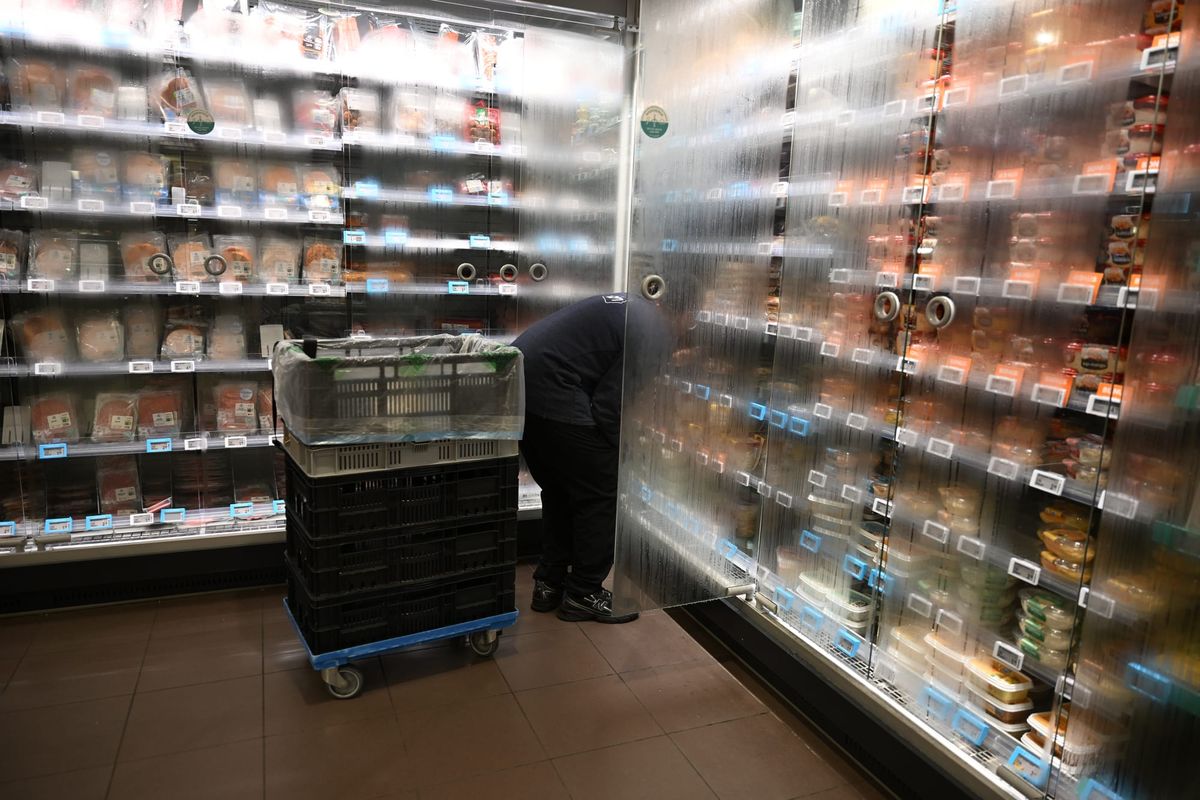
12 Ekim'de Fransa'da da benzer bir siber saldırı oldu.
Bilgisayar korsanları, yüzlerce süpermarketin internete bağlı soğutma sistemlerine uzaktan erişerek milyonlarca euroluk gıda kaybına neden oldu.
 Fayn
Türkiye'de de güvenlik taraması başladı
PHP'deki güvenlik açıkları Türkiye'yi de ilgilendiriyor. Çünkü Türkiye'deki haber siteleri, alışveriş platformları, şirketler ve kamu kurumları da bu yazılımı kullanabiliyor.
Cumhurbaşkanlığı Siber Güvenlik Başkanlığı, 21 Ekim'de yaptığı açıklamada Türkiye genelinde güvenlik taramalarının başladığını duyurdu.
Açıklamaya göre, kamu kurumlarına, özel şirketlere ve enerji, ulaşım, iletişim gibi kritik hizmetleri sağlayan kuruluşlara acil güvenlik uyarıları gönderildi.
Kurumlardan internet sitelerini ve kullandıkları yazılımları kontrol etmeleri, güvenlik güncellemelerini gecikmeden yapmaları istendi.
Başkanlık ayrıca gerekli olmayan dış bağlantıların sınırlandırılmasını ve riskli sistemlerde ek güvenlik önlemleri alınmasını önerdi.
Türkiye'de bu açıklarla bağlantılı olduğu doğrulanan bir siber saldırı ise henüz açıklanmış değil.


